EstontincTerbit 2 menit baca
Cara update Next.js dengan aman, setelah patch keamanan 14 Oktober 2026
Patch keamanan Next.js sudah keluar. Apa yang terdampak oleh tiga celahnya, versi yang perlu dipasang, dan langkah demi langkah update Next.js tanpa kejutan di production.
Bagaimana cara update Next.js dengan aman? Pertanyaan ini jadi mendesak pada 14 Oktober 2026, saat tim Next.js merilis v16.4.1 (Active LTS) dan v15.5.28 (Maintenance LTS) untuk menutup tiga celah keamanan, dua di antaranya berstatus Critical. Tim meminta semua pengguna memperbarui dependensi Next.js supaya aplikasinya tetap aman.
Artikel ini merangkum apa yang diperbaiki patch tersebut, siapa yang terdampak, dan cara update yang hati-hati tanpa merusak website yang sedang berjalan.
Apa yang diperbaiki patch 14 Oktober
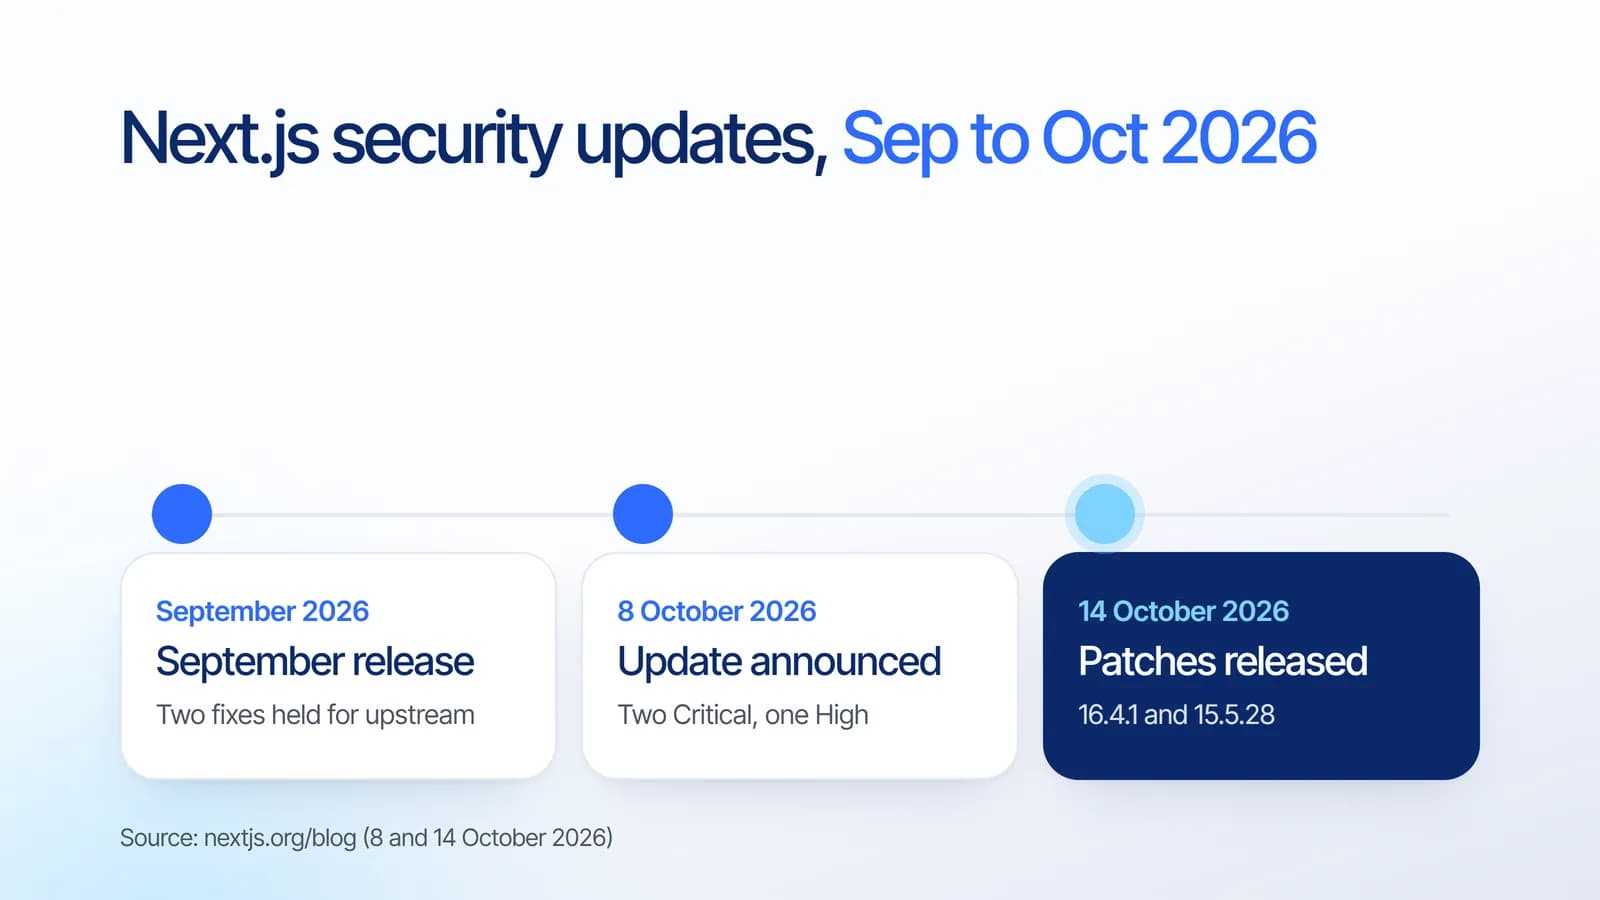
- Critical, remote code execution di use cache: di aplikasi App Router dengan Cache Components, fungsi use cache yang mengembalikan beberapa typed array bisa menyebabkan remote code execution tanpa login. Tidak ada workaround, dan tim menyarankan segera upgrade walau aplikasimu tidak punya fungsi serupa.
- Critical, remote code execution di Image Optimization dengan SVG: masalah memori di library upstream bisa menyebabkan remote code execution saat Next.js berjalan di Linux berbasis glibc. Sebagai workaround, pastikan versi sharp yang dipakai Next.js adalah 0.35.5 atau lebih baru.
- High, denial of service di Server Actions: request khusus ke aplikasi App Router yang punya minimal satu Server Action bisa membuat CPU penuh dan memblokir request lain. Aplikasi yang memakai Pages Router atau tanpa Server Actions tidak terdampak.
Dua dari perbaikan ini ditunda dari rilis September karena menunggu koordinasi dengan pihak upstream. Artikel kami tentang rilis keamanan Next.js September membahas putaran sebelumnya.
Versi yang perlu dipasang
- Di Next.js 16.4: jalankan npm install next@16.4.1.
- Di Next.js 15.5: jalankan npm install next@15.5.28.
- Image Optimization di Linux: upgrade Next.js membuat package manager otomatis memakai sharp yang sudah diperbaiki. Kalau belum bisa upgrade, pastikan sharp versi 0.35.5 atau lebih baru.
Kalau masih memakai versi yang lebih lama, rencanakan upgrade ke versi yang masih didukung. Panduan kami tentang Next.js 16.4 dan Cache Components menjelaskan apa yang berubah di rilis terbaru.
Cara update Next.js dengan aman
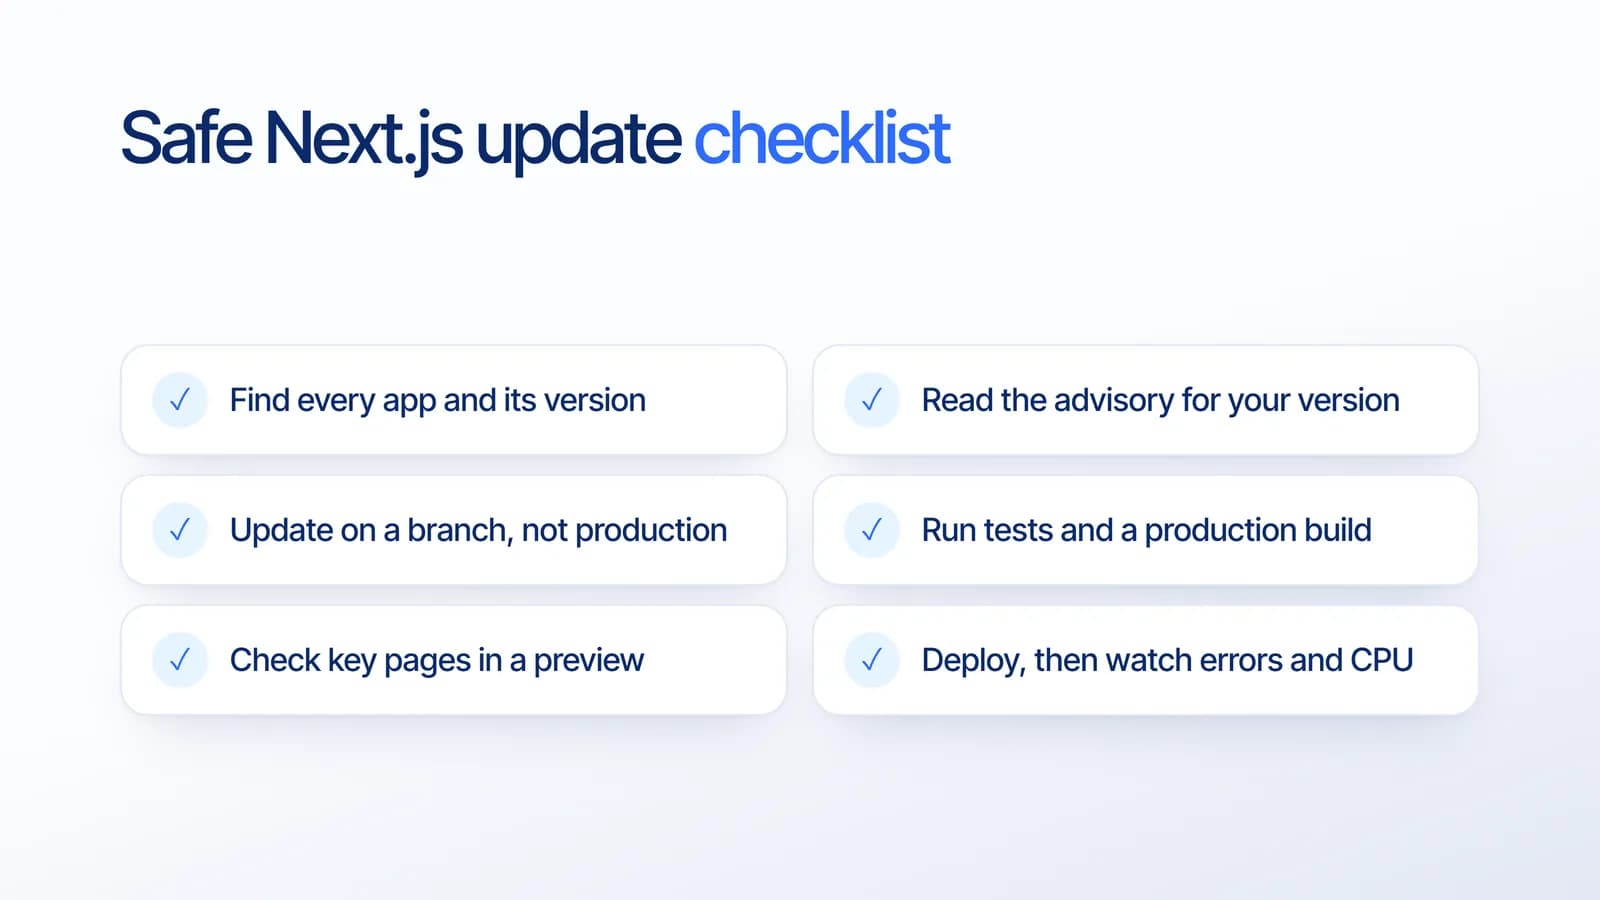
Berdasarkan pengalaman proyek kami, urutan ini menjaga update keamanan tetap cepat tanpa membahayakan website yang sedang berjalan:
- Data semua aplikasi dan versinya. Website marketing, dashboard, dan tool internal sering memakai versi yang berbeda.
- Baca advisory untuk versimu untuk melihat apakah kamu memakai fitur yang terdampak, seperti Cache Components, Image Optimization, atau Server Actions.
- Update di branch, bukan langsung di production, lalu commit lockfile yang sudah diperbarui.
- Jalankan test dan build production. Build menangkap sebagian besar perubahan yang merusak sebelum pengguna mengalaminya.
- Cek halaman penting di preview deployment: beranda, login, checkout, dan halaman yang memakai gambar atau form.
- Deploy, lalu pantau error dan CPU di jam-jam pertama, supaya masalah cepat ketahuan.
Pipeline yang menjalankan pengecekan ini secara otomatis membuat seluruh proses selesai dalam hitungan jam, bukan hari. Artikel kami tentang mengamankan pipeline CI/CD membahas cara menyiapkannya dengan aman.
Artinya untuk bisnismu
Masa paling berisiko sebuah celah keamanan adalah tepat setelah diumumkan, karena detailnya sudah terbuka untuk umum. Website yang bisa di-patch, diuji, dan dirilis dalam sehari jauh lebih aman daripada yang butuh berminggu-minggu. Perawatan rutin yang membuat kecepatan itu mungkin.
Bagaimana Estontinc membantu
Estontinc adalah software house di Malang dengan 100+ proyek dan 50+ klien selama lebih dari enam tahun. Lewat layanan web development, kami merawat website Next.js, memasang patch keamanan dengan pengujian yang benar, dan merencanakan upgrade. Tim cloud dan DevOps kami menyiapkan preview deployment dan monitoring supaya patch bisa dirilis dengan cepat dan aman.
Belum yakin website-mu sudah di-patch? Kirim alamat website-mu lewat halaman kontak, dan kami balas dalam 24 jam.
Pertanyaan yang sering diajukan
Versi Next.js mana yang menutup celah Oktober 2026?
Next.js 16.4.1 untuk jalur Active LTS dan 15.5.28 untuk jalur Maintenance LTS, dirilis pada 14 Oktober 2026. Pasang dengan npm install next@16.4.1 atau npm install next@15.5.28, sesuai jalur rilis yang dipakai aplikasimu saat ini. Versi lama sebaiknya pindah ke versi yang masih didukung.
Apakah aplikasi Next.js saya terdampak?
Celah use cache memengaruhi aplikasi App Router dengan Cache Components, celah gambar memengaruhi Image Optimization di Linux berbasis glibc, dan celah denial of service memengaruhi aplikasi App Router yang memakai Server Actions. Aplikasi Pages Router tanpa Server Actions terhindar dari celah ketiga. Upgrade tetap pilihan paling aman.
Apakah ada workaround kalau belum bisa update Next.js?
Hanya untuk celah gambar: pastikan package sharp yang dipakai Next.js versi 0.35.5 atau lebih baru. Celah use cache tidak punya workaround yang diketahui, sehingga tim Next.js menyarankan segera upgrade, walau aplikasimu tidak memakai fungsi serupa. Rencanakan update secepat mungkin hari ini.
Bagaimana update Next.js tanpa merusak website?
Update di branch, bukan di production, jalankan test dan build production, cek halaman terpenting di preview deployment, lalu deploy dan pantau error serta pemakaian CPU. Cara ini menjaga update keamanan tetap cepat sambil menangkap masalah lebih awal sebelum pengguna menyadarinya.
Sumber
Fakta dan angka di artikel ini berasal dari sumber resmi berikut.
- Web development
- Next.js
- Security
- Maintenance