EstontincTerbit 3 menit baca
Cara mengamankan pipeline CI/CD, dimulai dari lockfile GitHub Actions
Serangan supply chain sering menyasar alat yang membangun dan merilis software. Bagaimana tag yang dipindah mengubah pipeline, fungsi lockfile baru GitHub, dan checklist keamanan CI/CD.
Bagaimana cara mengamankan pipeline CI/CD? Kebanyakan tim melindungi kode aplikasinya dengan review dan testing, tapi pipeline yang membangun dan merilis kode itu sering menjalankan action pihak ketiga yang tidak pernah dicek ulang. Pada 14 Oktober 2026, GitHub merilis workflow dependency lockfiles untuk GitHub Actions dalam public preview, cara untuk menjaga workflow tetap menjalankan commit yang sudah kamu cek.
Artikel ini menjelaskan risiko yang ditutup lockfile, cara kerjanya, dan checklist praktis untuk mengamankan pipeline CI/CD apa pun.
Risikonya: tag yang dipindah menjalankan kode lain
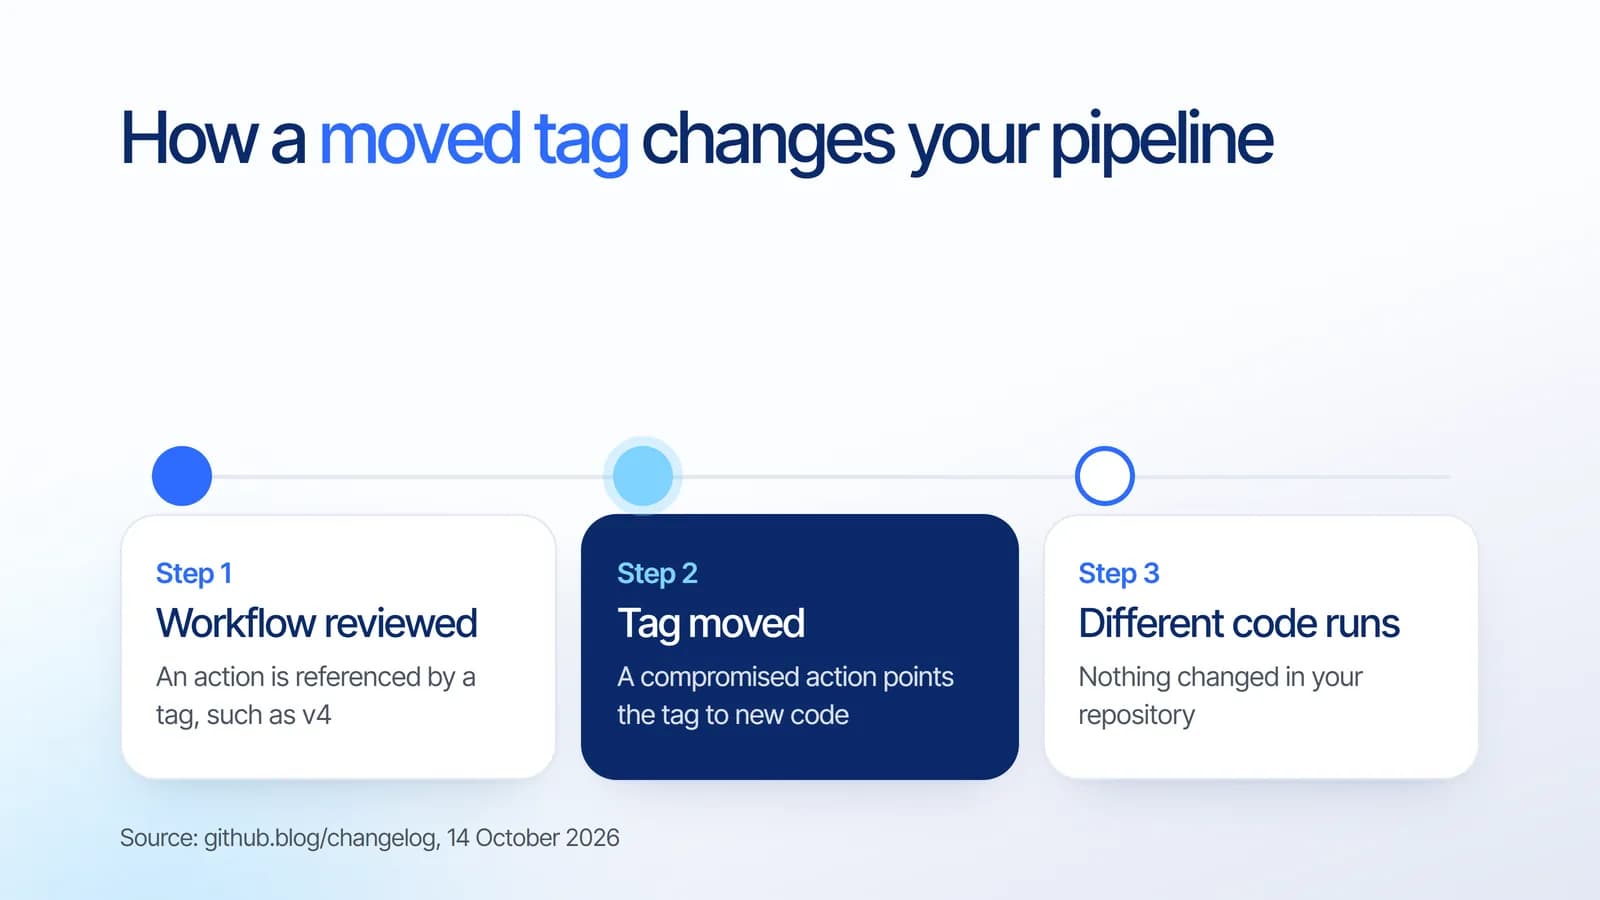
Workflow biasanya memanggil action lewat tag seperti v4, atau lewat branch. GitHub menjelaskan masalahnya secara langsung: tag dan branch bisa berpindah setelah workflow dicek, sehingga run berikutnya bisa menjalankan kode yang berbeda. Kalau sebuah action dibobol, tag atau branch yang dipindah bisa membawa kode berbahaya ke workflow tanpa ada perubahan di repository-mu.
Ini penting karena pipeline sering menyimpan kredensial deployment dan akses ke production. Kode yang berjalan di sana bisa menjangkau jauh lebih banyak dari sekadar repository-nya.
Apa yang dilakukan lockfile GitHub Actions
- Mengunci dependensi: ekstensi gh actions-lock untuk GitHub CLI membuat file .github/workflows/actions.lock berisi commit yang bisa di-review untuk action, dependensi turunannya, dan reusable workflow.
- Bisa bertahap: workflow diaktifkan satu per satu. Setelah diaktifkan, workflow wajib punya entri lockfile untuk dependensinya, dan GitHub Actions menjalankan commit yang tercatat walau tag atau branch berpindah.
- Cek lockfile yang ketinggalan: kamu bisa memastikan lockfile masih terbaru tanpa mengubah file, termasuk lewat pengecekan di CI.
- Bisa diwajibkan: kebijakan Require lockfile memungkinkan admin enterprise, organisasi, dan repository mewajibkan lockfile.
- Tetap terbaru lewat Dependabot: saat Dependabot memperbarui action di workflow yang sudah diaktifkan, entri lockfile-nya ikut diperbarui di pull request yang sama.
Preview ini tersedia untuk GitHub Enterprise Cloud dan GitHub Enterprise Cloud with data residency. GitHub juga memberi catatan penting: mengunci tidak menentukan apakah sebuah dependensi aman, jadi review dulu sebelum dikunci.
Checklist keamanan CI/CD
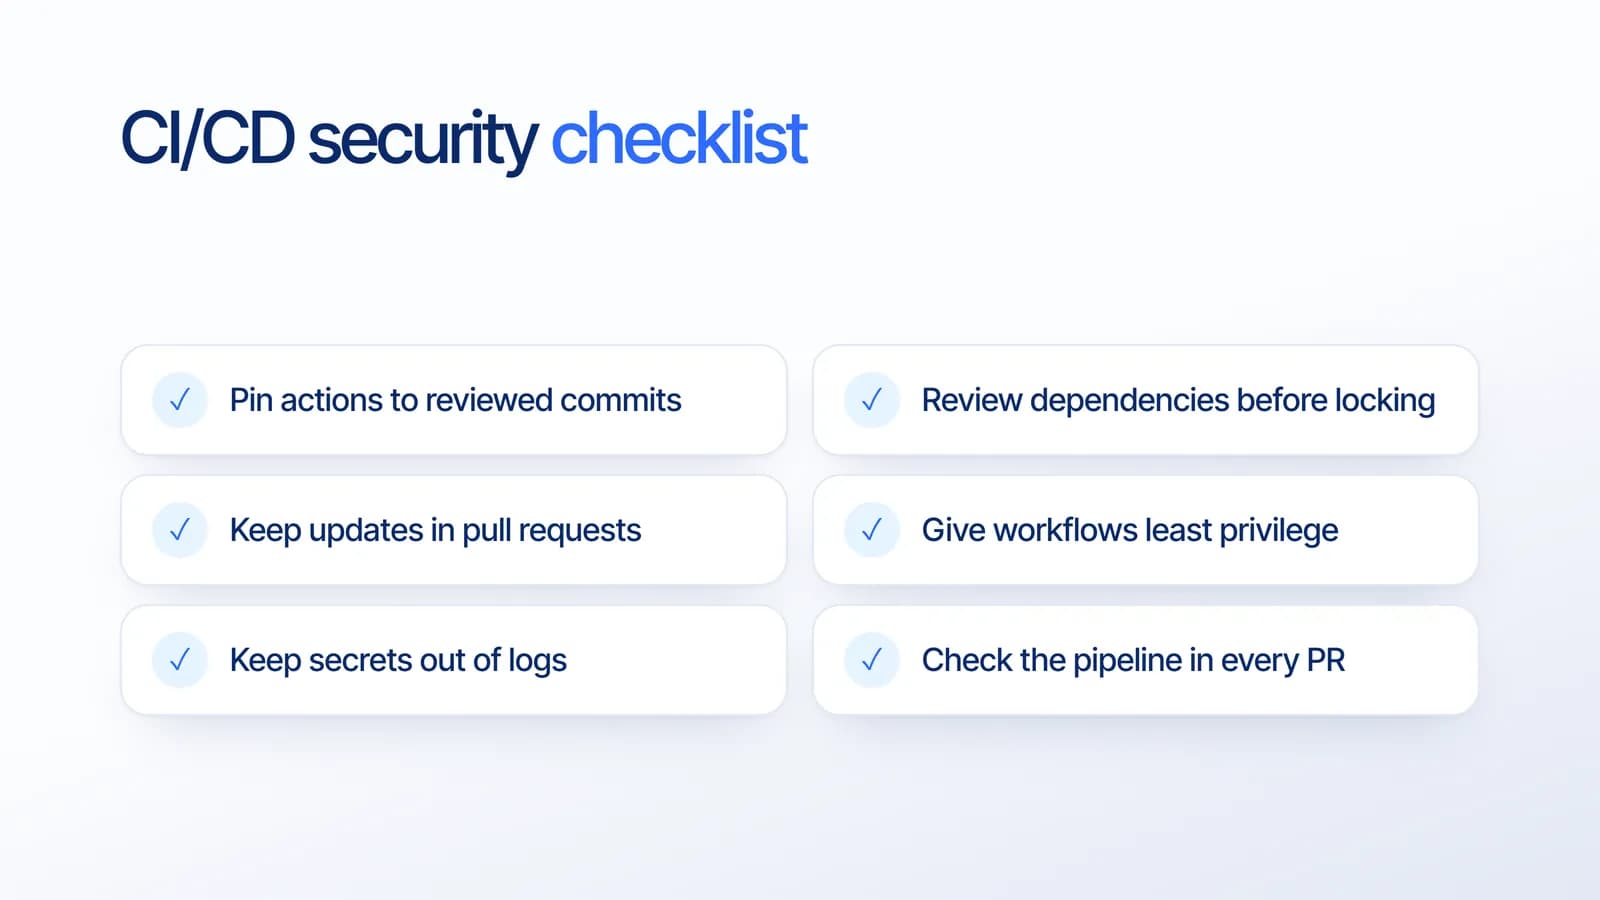
Lockfile hanyalah satu lapisan. Berdasarkan pengalaman proyek kami, kebiasaan berikut yang menjaga pipeline tetap aman:
- Kunci action ke commit yang sudah dicek, dengan lockfile bila tersedia, supaya tag yang dipindah tidak mengubah apa yang dijalankan.
- Review dependensi sebelum dikunci. Action berbahaya yang dikunci tetap berbahaya.
- Lakukan update lewat pull request, supaya setiap perubahan dependensi terlihat dan di-review. Panduan kami tentang pull request kecil menjelaskan kenapa perubahan kecil lebih mudah di-review.
- Beri workflow izin seminimal mungkin. Berikan hanya izin dan secret yang dibutuhkan setiap job.
- Jauhkan secret dari log dan dari kode. Baca melindungi API key dan menjaga data sensitif keluar dari log.
- Cek pipeline di setiap pull request, termasuk pengecekan lockfile yang ketinggalan.
Kalau workflow-mu juga perlu disesuaikan dengan perubahan runner terbaru, artikel kami tentang GitHub Actions pindah ke Node 24 dan Ubuntu 26.04 membahas apa saja yang perlu dicek.
Artinya untuk bisnismu
Serangan supply chain jarang menyasar aplikasimu secara langsung. Yang disasar adalah alat yang membangun dan merilisnya. Pipeline yang terkunci ke kode yang sudah dicek, dengan izin yang ketat dan log yang bersih, menutup salah satu jalur paling senyap menuju produk dan data pelangganmu.
Bagaimana Estontinc membantu
Estontinc adalah software house di Malang dengan 100+ proyek dan 50+ klien selama lebih dari enam tahun. Tim cloud dan DevOps kami mengaudit pipeline CI/CD, mulai dari versi action dan izin sampai secret dan update dependensi, lalu menyiapkan alur rilis yang aman. Lewat layanan custom software, kami membangun dan merawat aplikasi yang dirilis lewat pipeline tersebut.
Ceritakan setup CI/CD-mu lewat halaman kontak, dan kami balas dalam 24 jam.
Pertanyaan yang sering diajukan
Bagaimana cara mengamankan pipeline CI/CD?
Kunci action pihak ketiga ke commit yang sudah dicek, review dependensi sebelum dipercaya, lakukan update lewat pull request, beri setiap job hanya izin dan secret yang dibutuhkan, jauhkan secret dari log, dan cek pipeline di setiap pull request. Lockfile membantu langkah pertama di GitHub Actions.
Apa itu workflow lockfile di GitHub Actions?
File di .github/workflows/actions.lock yang mencatat commit persis dari action, dependensi turunan, dan reusable workflow yang dipakai sebuah workflow. Setelah workflow diaktifkan, GitHub Actions menjalankan commit tersebut walau tag atau branch berpindah. Fitur ini dalam public preview sejak 14 Oktober 2026.
Kenapa memanggil action lewat tag berisiko?
Tag dan branch bisa berpindah setelah workflow dicek. Kalau sebuah action dibobol, tag-nya bisa diarahkan ke kode berbahaya, dan run berikutnya menjalankannya tanpa ada perubahan di repository-mu. Mengunci ke commit yang sudah dicek menjaga kode yang berjalan tetap sama dengan yang kamu periksa.
Apakah lockfile membuat action jadi aman?
Tidak. GitHub mencatat bahwa mengunci tidak menentukan apakah sebuah dependensi aman. Lockfile hanya menjamin commit yang sama persis dijalankan setiap kali workflow berjalan. Review setiap action sebelum dikunci, dan terus review setiap update yang diusulkan Dependabot lewat pull request sebelum digabungkan.
Sumber
Fakta dan angka di artikel ini berasal dari sumber resmi berikut.
- Cloud & DevOps
- Security
- GitHub
- CI/CD