EstontincTerbit 2 menit baca
Rilis keamanan Next.js September 2026: versi mana yang harus di-update dan kapan
Dua update keamanan dalam sebulan: perbaikan remote code execution kritis pada 22 September dan rilis terjadwal untuk sembilan celah. Ini yang perlu dilakukan sekarang.
Kalau website atau aplikasi webmu memakai Next.js, September 2026 membawa dua update keamanan Next.js. Pada 22 September, tim Next.js merilis perbaikan darurat untuk celah remote code execution yang kritis. Pada 23 September, mereka mengumumkan rilis terjadwal untuk menambal sembilan celah lain, yang kini diperkirakan hadir di versi 16.3.8 dan 15.5.27.
Berikut isi setiap update, versi yang terdampak, dan cara update yang aman, berdasarkan blog resmi Next.js.
Timeline update September 2026
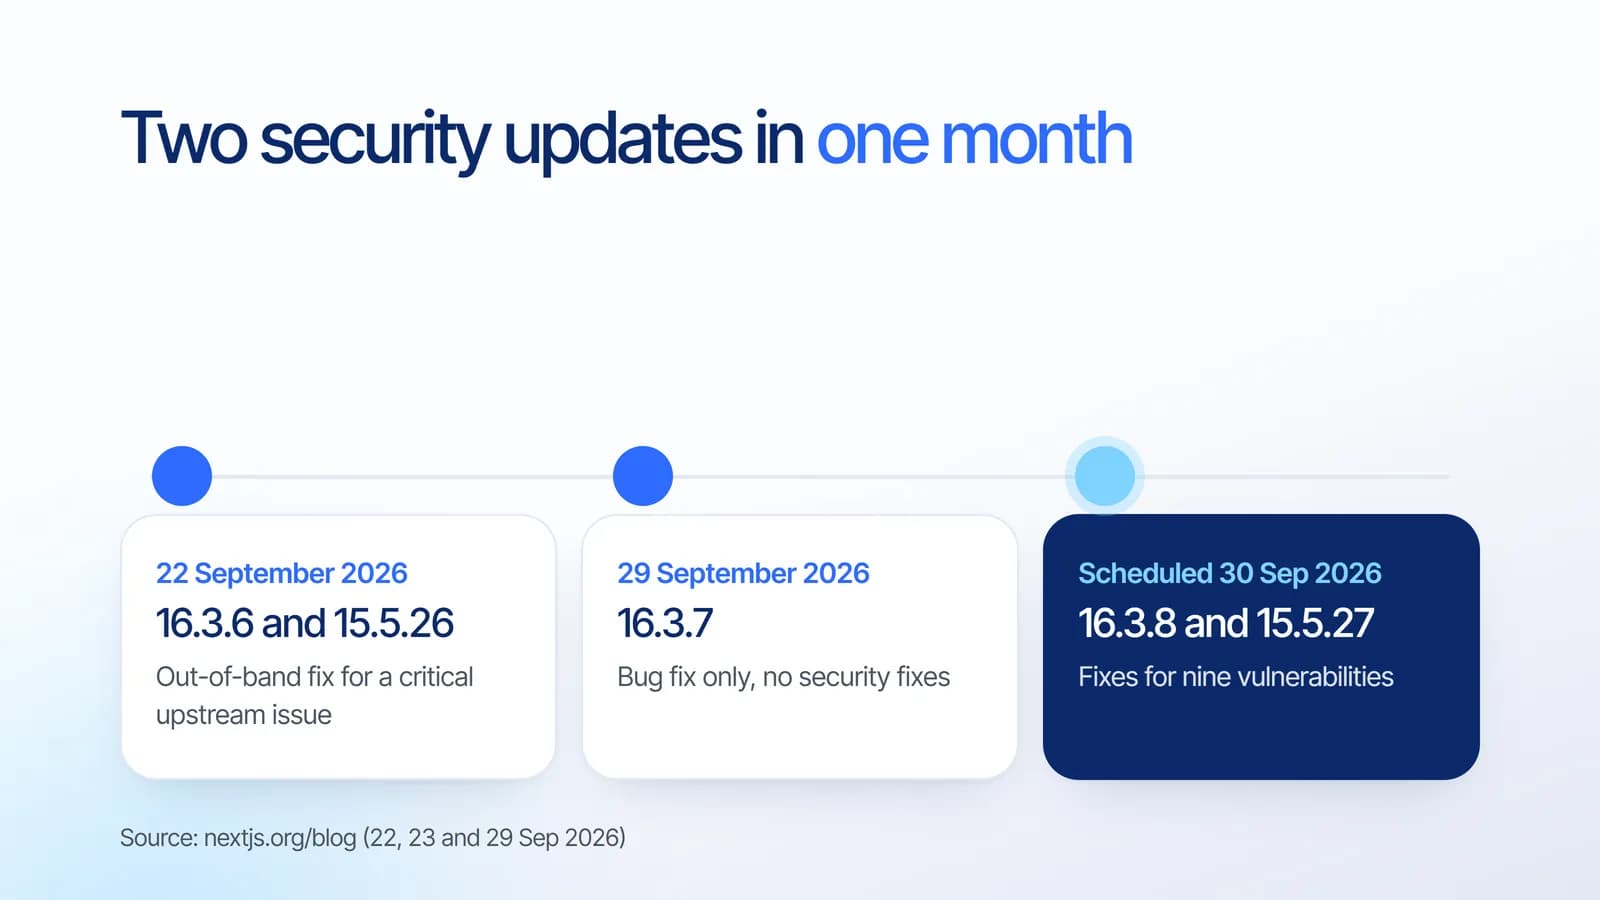
- 22 September 2026: update keamanan darurat di 16.3.6 (Active LTS) dan 15.5.26 (Maintenance LTS).
- 23 September 2026: pengumuman rilis keamanan terjadwal pada 30 September 2026 untuk menambal sembilan celah.
- 29 September 2026: 16.3.7 dirilis dengan perbaikan bug. Tim Next.js menegaskan versi ini tidak berisi perbaikan keamanan yang direncanakan, yang kini diperkirakan hadir di 16.3.8 dan 15.5.27.
Saat artikel ini ditulis (30 September 2026), versi 16.3.8 dan 15.5.27 belum muncul di npm. Kami akan memperbarui artikel ini setelah keduanya dirilis.
Perbaikan 22 September: remote code execution kritis
Rilis darurat ini memperbarui dependency upstream, termasuk Satori, untuk menambal masalah yang bisa berujung pada remote code execution di implementasi Node.js ImageResponse pada next/og. Next.js menilainya kritis (advisory GHSA-vcvr-r3jv-pc5j, dengan advisory upstream terkait GHSA-wx4j-mvgx-mqwp untuk Satori).
- Terdampak: Next.js versi 16.2.0 sampai sebelum 16.3.6.
- Tidak terdampak celah remote code execution: Next.js 15.x. Versi 15.5.26 berisi penguatan keamanan terkait.
- Tidak terdampak: aplikasi yang memakai implementasi Edge ImageResponse.
Rilis terjadwal: sembilan celah keamanan
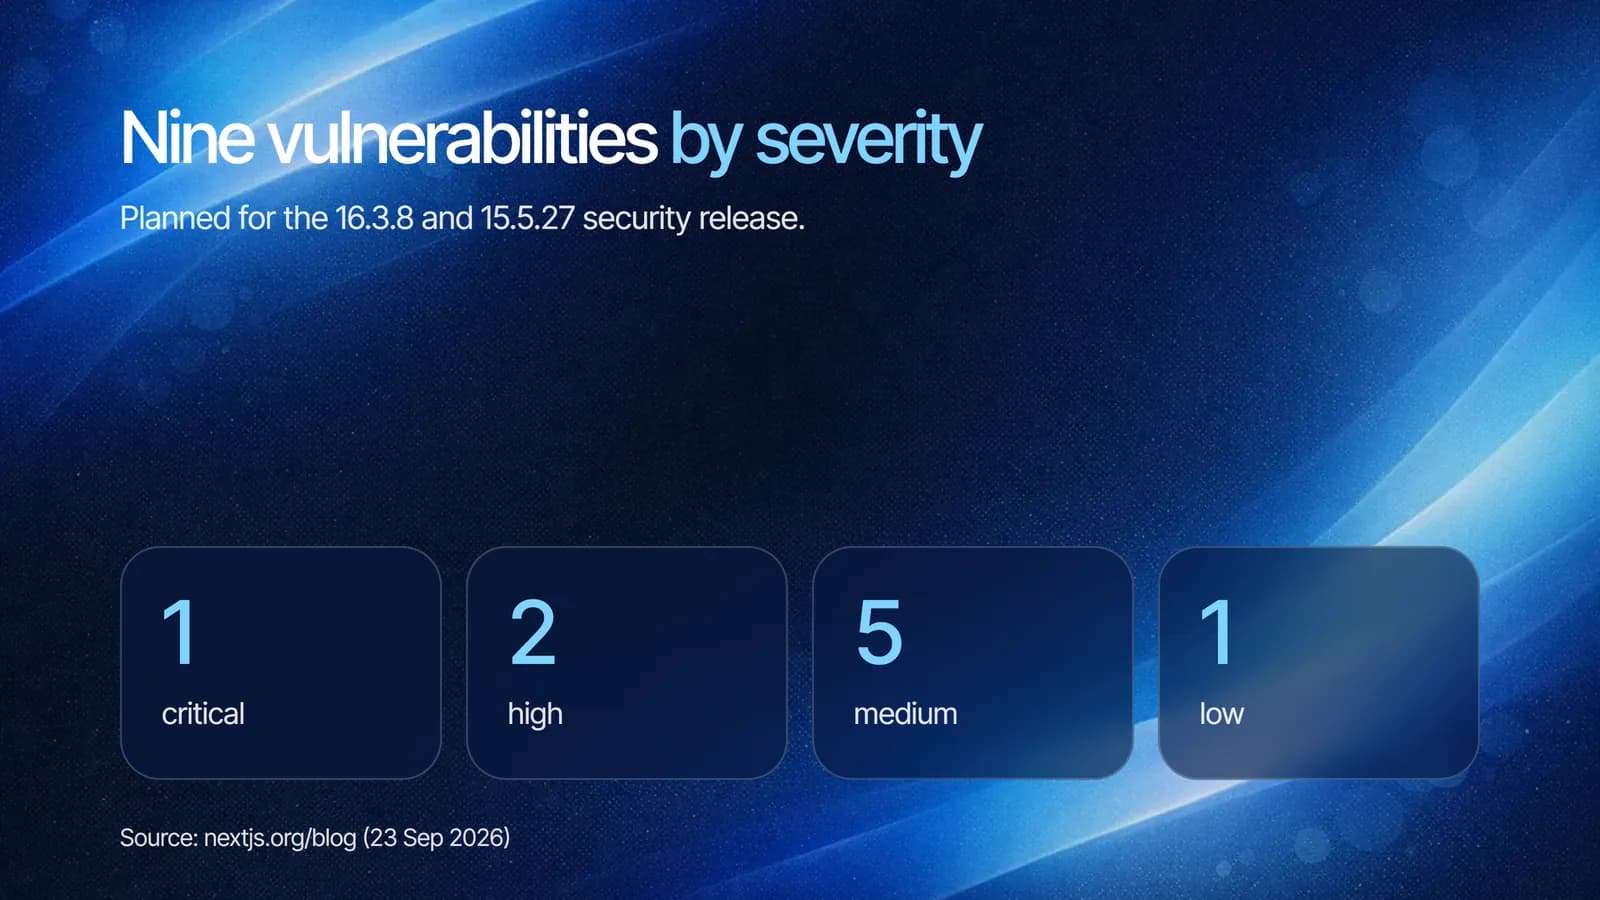
Rilis terjadwal ini menambal sembilan celah di Next.js: satu kritis, dua tinggi, lima sedang, dan satu rendah. Tim Next.js berencana menerbitkan advisory lengkap, termasuk dampak, versi yang terdampak, dan instruksi update, bersamaan dengan versi perbaikannya.
Cara update dengan aman
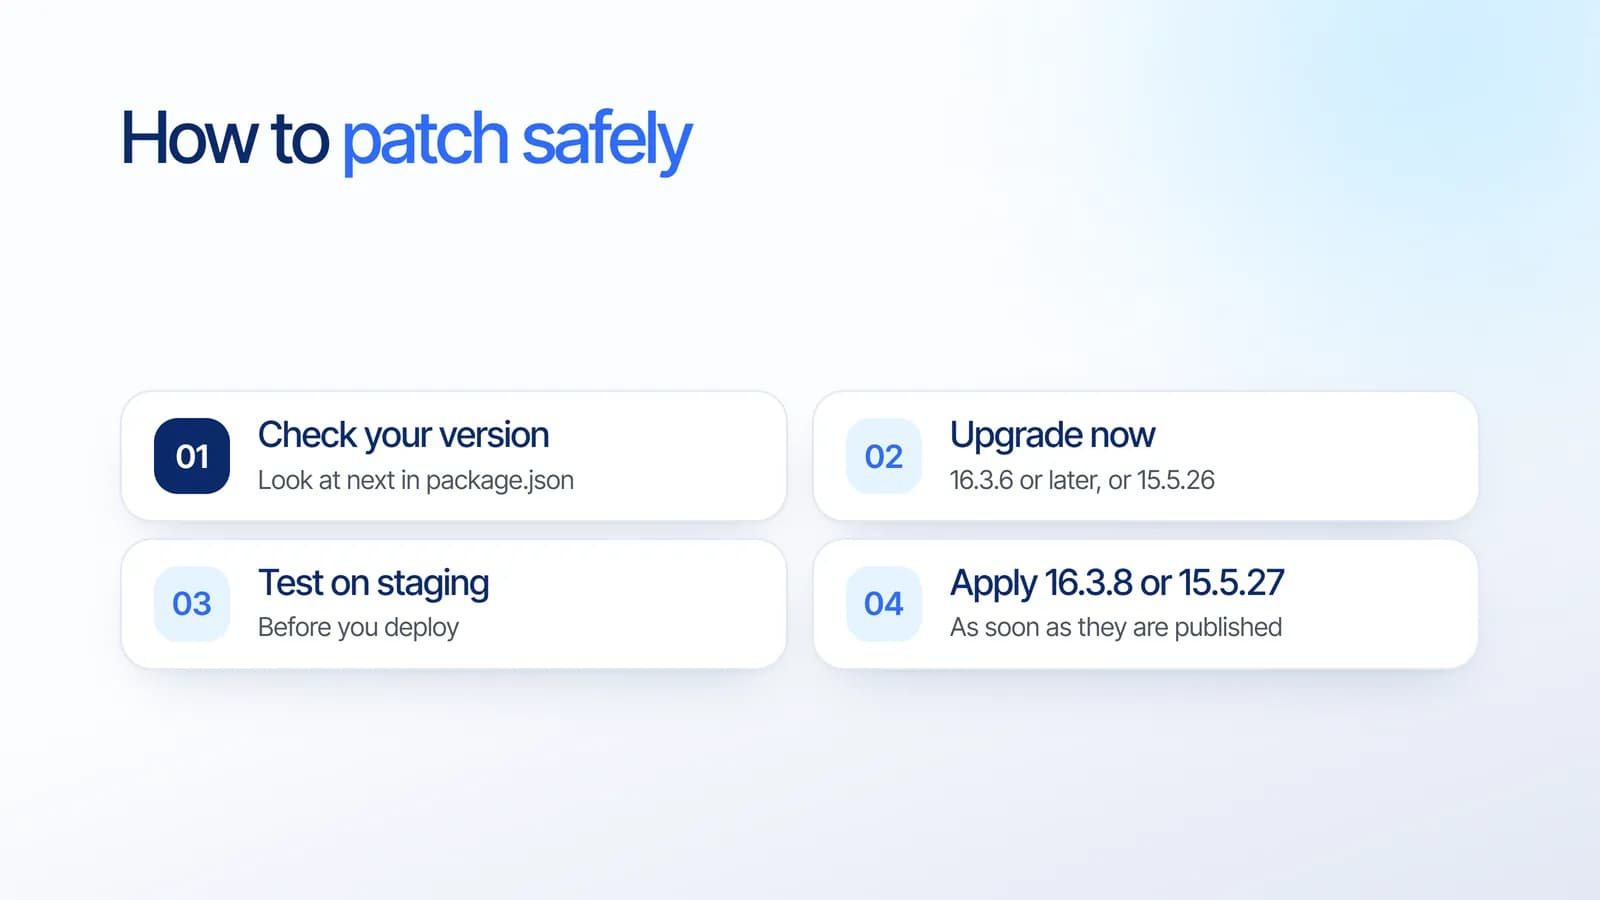
- Cek versimu. Lihat paket next di package.json dan di lockfile.
- Update sekarang. Di 16.x, naikkan ke 16.3.6 atau lebih baru. Di 15.5, naikkan ke 15.5.26. Blog Next.js mencantumkan perintahnya: npm install next@16.3.6 untuk 16.3, dan npm install next@15.5.26 untuk 15.5.
- Uji di staging. Jalankan alur utama, terutama halaman yang membuat gambar dengan next/og, sebelum deploy.
- Pasang 16.3.8 atau 15.5.27 segera setelah dirilis, lalu baca advisory-nya untuk melihat apakah ada dari sembilan celah itu yang memengaruhi fitur yang kamu pakai.
Artinya untuk bisnismu
Rilis keamanan seperti ini wajar untuk framework populer, dan jalur update yang jelas adalah pertanda baik. Risiko sebenarnya ada pada aplikasi yang tidak dipantau siapa pun: tidak ada yang tahu pengumumannya, dan perbaikannya tidak dipasang berbulan-bulan. Celah remote code execution yang kritis adalah jenis masalah yang harus ditambal dalam hitungan hari, bukan kuartal.
Karena itu kami memperlakukan maintenance sebagai bagian dari setiap produk, bukan tambahan opsional. Panduan biaya pembuatan aplikasi kami menjelaskan cara menganggarkannya.
Bagaimana Estontinc bisa membantu
Kami membangun dan merawat website serta aplikasi web berbasis Next.js. Kami bisa mengecek versi yang kamu pakai, melakukan update dan pengujian, lalu menjaganya tetap aman lewat paket maintenance yang mencakup perbaikan bug dan update, monitoring, serta backup. Lihat layanan pembuatan website dan aplikasi web dan cloud & DevOps kami.
Belum tahu versi Next.js yang dipakai websitemu? Minta kami mengeceknya. Kami balas dalam 24 jam.
Pertanyaan yang sering diajukan
Versi Next.js mana yang terdampak celah keamanan 22 September 2026?
Celah remote code execution kritis ini memengaruhi Next.js versi 16.2.0 sampai sebelum 16.3.6, pada implementasi Node.js ImageResponse di next/og. Next.js 15.x tidak terdampak celah tersebut, begitu juga aplikasi yang memakai implementasi Edge ImageResponse.
Harus update Next.js ke versi berapa?
Sekarang, update ke 16.3.6 atau lebih baru di jalur 16.x, atau ke 15.5.26 di jalur 15.5. Lalu pasang 16.3.8 atau 15.5.27 segera setelah dirilis, karena versi tersebut diperkirakan menambal sembilan celah lain.
Apakah Next.js 16.3.7 sudah berisi perbaikan keamanan?
Belum. Menurut tim Next.js, 16.3.7 dirilis pada 29 September 2026 dengan perbaikan bug dan tidak berisi perbaikan keamanan yang direncanakan untuk rilis terjadwal. Perbaikan itu diperkirakan hadir di 16.3.8 dan 15.5.27.
Seberapa serius sembilan celah di rilis terjadwal?
Menurut blog Next.js, rilis terjadwal ini menambal sembilan celah: satu kritis, dua tinggi, lima sedang, dan satu rendah. Advisory lengkap berisi dampak dan versi yang terdampak diterbitkan bersamaan dengan rilis perbaikannya.
Sumber
Fakta dan angka di artikel ini berasal dari sumber resmi berikut.
- Next.js
- Web development
- App security
- Maintenance