EstontincTerbit 3 menit baca
Cara mengamankan API key di aplikasi, dan yang harus dilakukan saat bocor
GitHub kini mendeteksi kunci dari Lovable, Supabase, dan Pydantic. Kenapa API key di kode berisiko, apa yang harus dilakukan saat bocor, dan checklist menjauhkan secret dari kode.
Tahu cara mengamankan API key kini jadi hal wajib, karena aplikasi dibangun lebih cepat dari sebelumnya, sering dengan AI app builder dan layanan backend seperti Supabase. Pada 5 Oktober 2026, GitHub menambahkan pendeteksi secret untuk kunci dari Lovable, Supabase, dan Pydantic. Ini jaring pengaman yang berguna, tapi perlindungan terkuat adalah tidak menaruh secret di kode sejak awal.
Panduan ini membahas kenapa kunci yang tertanam di kode berbahaya, apa yang kini dideteksi GitHub, apa yang harus dilakukan saat kunci bocor, dan checklist yang kami pakai untuk menjauhkan secret dari kode.
Kenapa API key di dalam kode berisiko
Menurut dokumentasi GitHub, saat kredensial seperti API key dan password di-commit ke repository sebagai secret yang tertanam di kode, kredensial itu menjadi sasaran akses tanpa izin. Siapa pun yang mendapat kuncinya bisa bertindak atas nama aplikasimu: membaca data, mengirim pesan, atau menghabiskan tagihan layanan berbayar.
GitHub juga menyebut istilah “secret sprawl”, yaitu kredensial yang menyebar tanpa kendali ke banyak repository. Makin banyak tempat sebuah kunci tersimpan, makin sulit tahu siapa yang bisa memakainya, dan makin lambat menggantinya.
Apa yang kini dideteksi secret scanning GitHub
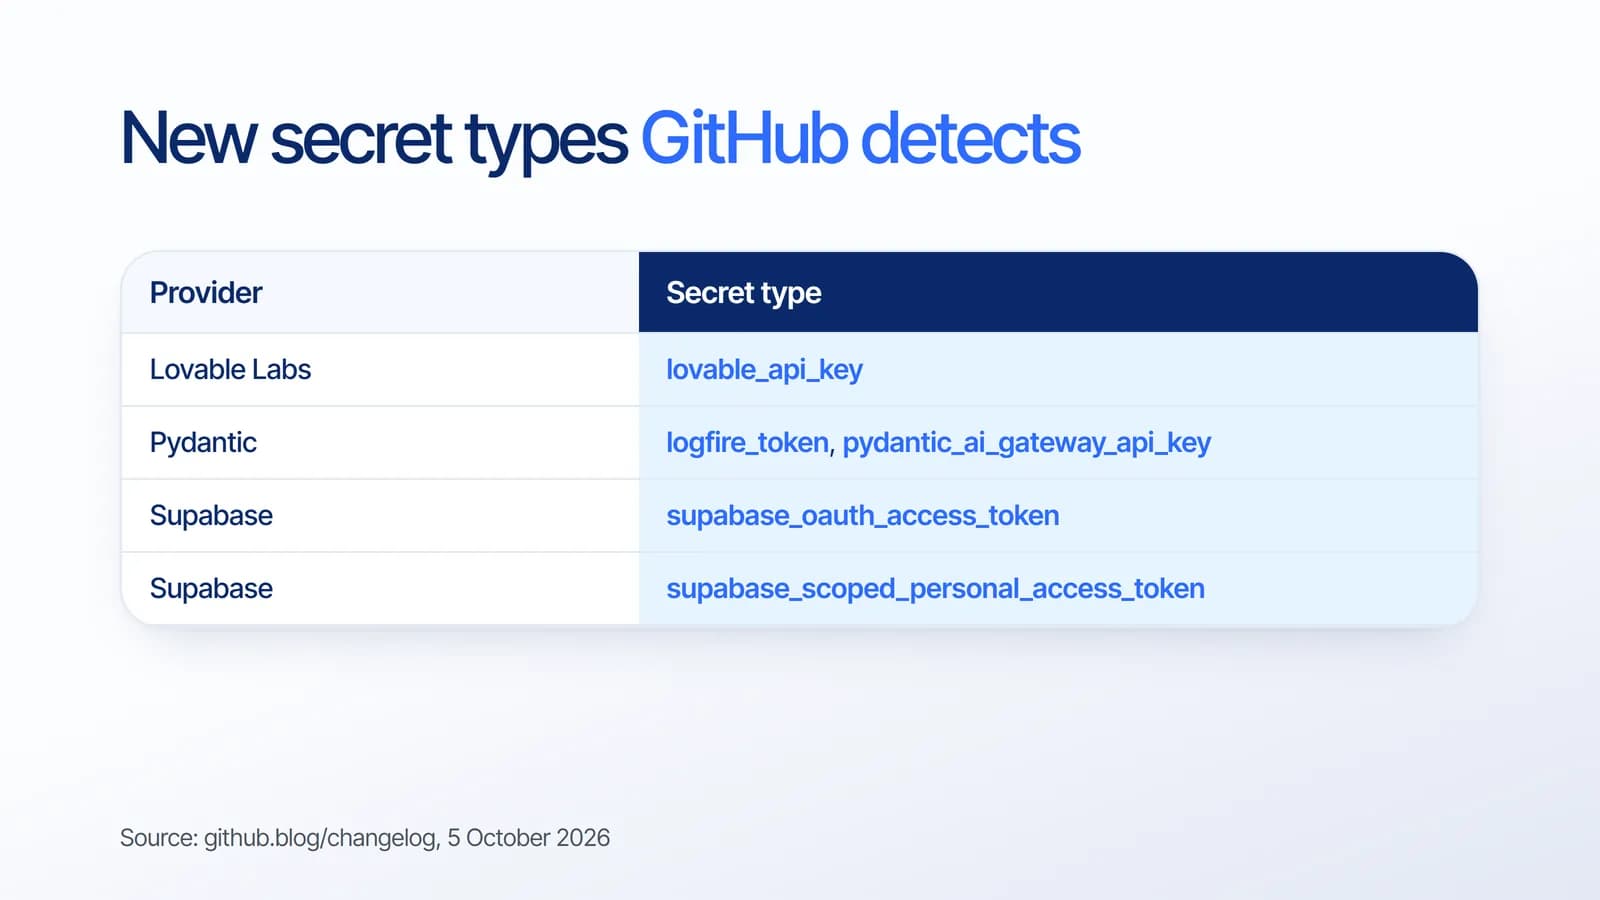
Pembaruan 5 Oktober menambahkan jenis secret berikut ke deteksi otomatis GitHub:
- Lovable Labs: lovable_api_key. Lovable juga bergabung ke program partner secret scanning.
- Pydantic Services: logfire_token dan pydantic_ai_gateway_api_key.
- Supabase: supabase_oauth_access_token dan supabase_scoped_personal_access_token.
Secret partner yang ditemukan di repository publik otomatis dilaporkan ke perusahaan penerbitnya, supaya kredensial itu bisa dicabut atau diganti sebelum disalahgunakan. Secret lainnya memunculkan alert saat ditemukan di repository publik maupun privat. Secret scanning gratis untuk repository publik, dan tersedia untuk repository privat milik organisasi lewat GitHub Secret Protection.
Yang harus dilakukan saat API key bocor
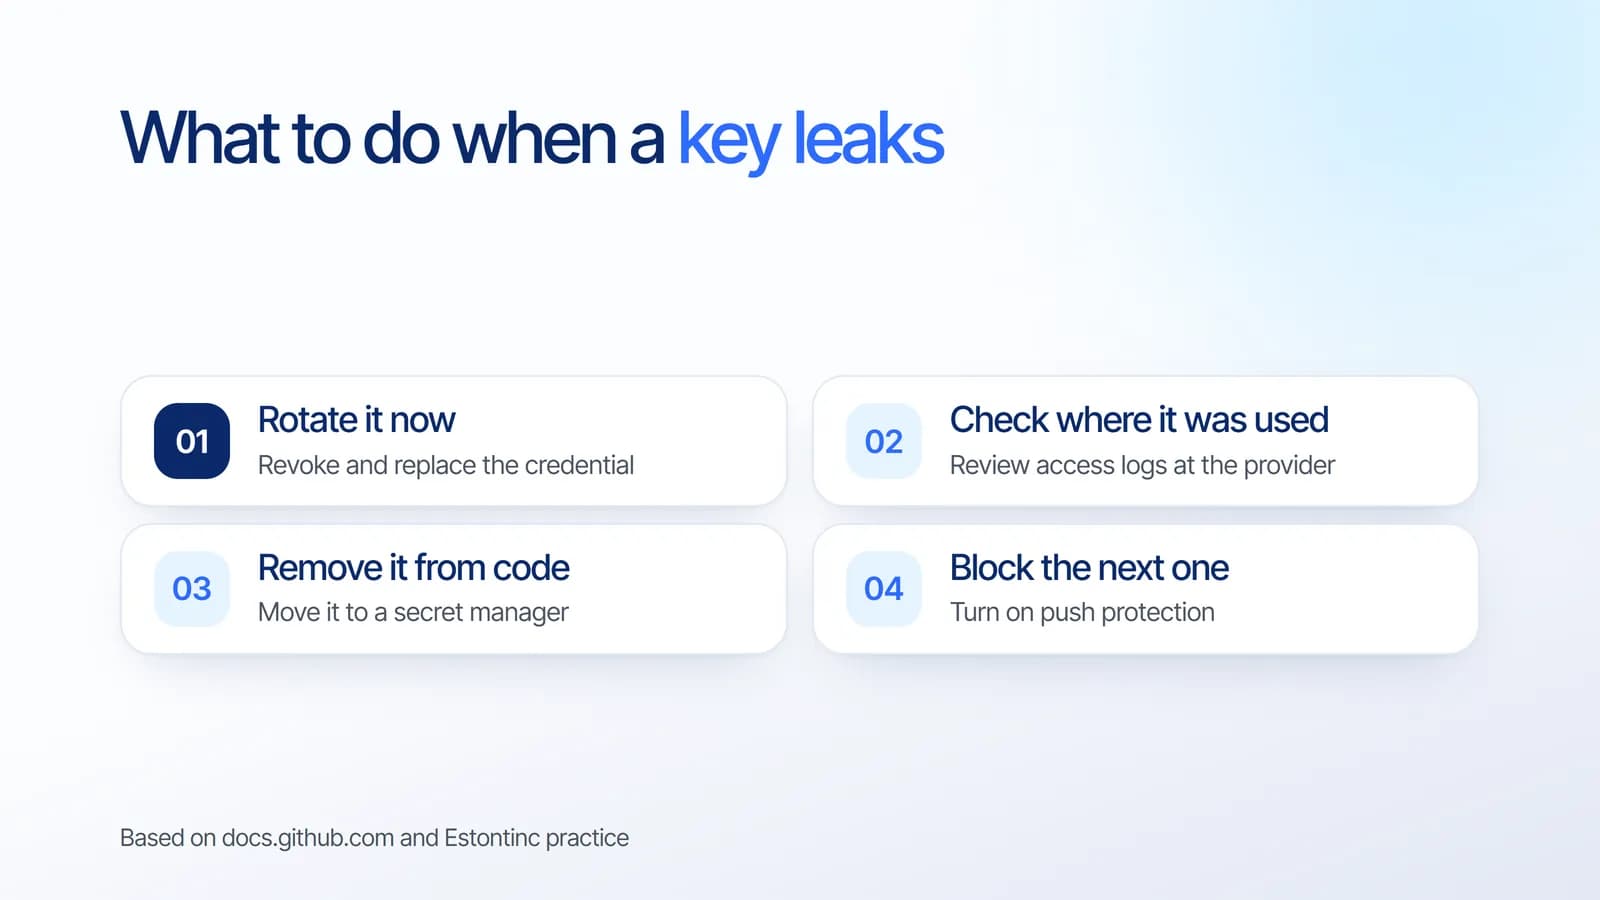
- Segera ganti kuncinya. Panduan GitHub adalah langsung merotasi kredensial yang terdampak untuk mencegah akses tanpa izin.
- Cek di mana kunci dipakai. Periksa log di penyedia layanan untuk aktivitas yang tidak dikenal. Langkah ini saran kami, bukan bagian dari panduan GitHub.
- Hapus dari kode. Simpan kunci baru di environment variable atau secret manager. Menulis ulang riwayat Git tidak wajib: GitHub menyebut prosesnya lama dan sering tidak perlu kalau kunci sudah dicabut.
- Cegah yang berikutnya. Aktifkan push protection supaya kesalahan yang sama tertahan sebelum masuk repository.
Push protection: hentikan secret sebelum di-push
Secret scanning menemukan kebocoran setelah terjadi. Push protection bekerja lebih awal: memblokir push yang berisi secret dan menjelaskan alasannya, sehingga developer bisa menghapusnya lalu mencoba lagi. Fitur ini nonaktif secara default dan bisa diaktifkan oleh admin repository, pemilik organisasi, security manager, atau pemilik enterprise.
Kontributor bisa melewati blokir dengan memberi alasan, misalnya nilai untuk testing atau false positive. Saat itu terjadi, GitHub membuat alert dan memberi tahu orang yang memantau repository, sehingga setiap pengecualian tetap terlihat.
Checklist keamanan API key
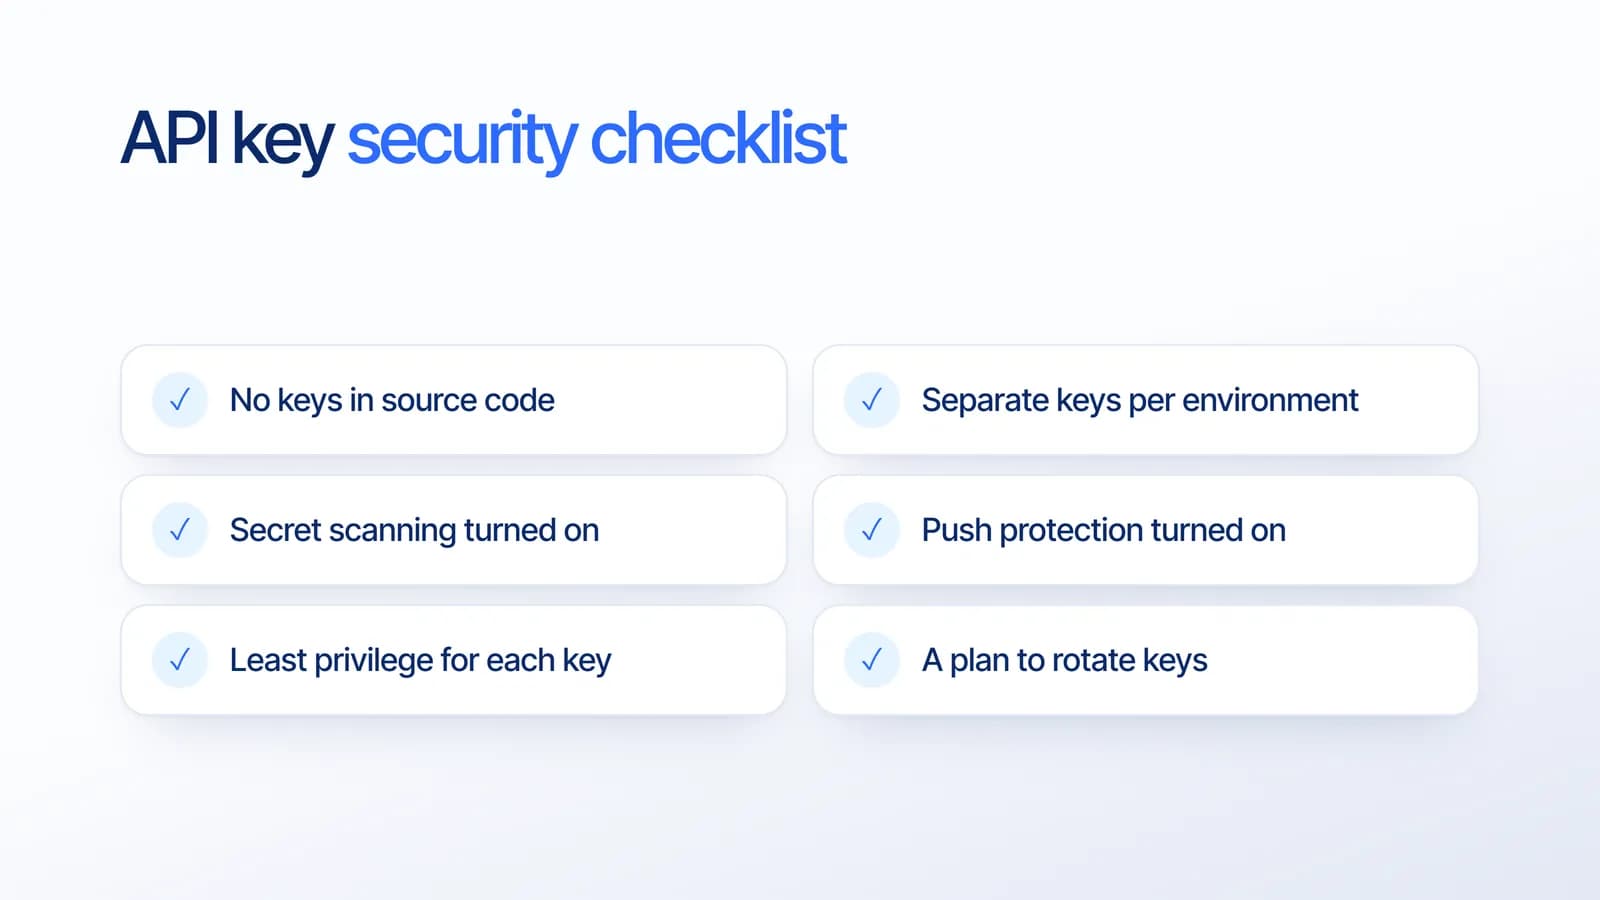
Berdasarkan pengalaman proyek kami, kebiasaan berikut mencegah sebagian besar kebocoran:
- Tidak ada kunci di source code. Pakai environment variable atau secret manager, termasuk di proyek mobile dan frontend.
- Kunci terpisah per environment. Development, staging, dan production tidak boleh memakai kunci yang sama.
- Secret scanning aktif di setiap repository.
- Push protection aktif supaya kesalahan tertahan sebelum keluar dari laptop.
- Akses seperlunya untuk tiap kunci. Berikan hanya akses yang dibutuhkan, dan pilih token dengan cakupan terbatas bila penyedia menyediakannya.
- Rencana rotasi kunci. Pastikan jelas siapa yang bisa mengganti tiap kunci dan berapa lama prosesnya.
Kalau aplikasimu terhubung ke layanan AI, aturan yang sama berlaku untuk kunci tersebut. Artikel kami tentang otomatisasi software lama dengan AI juga membahas pentingnya persetujuan manusia untuk aksi sensitif.
Artinya untuk bisnismu
AI app builder membuat produk yang berfungsi bisa diluncurkan dalam hitungan hari. Kecepatan itu berharga, tapi juga membuat makin banyak prototipe sampai ke pengguna nyata dengan kunci yang masih tertanam di kode. Alat deteksi membantu, tapi bekerja setelah kejadian. Kami sarankan memperlakukan pengamanan secret sebagai bagian wajib saat membawa prototipe ke produksi, sama seperti testing dan backup.
Kalau kamu memulai dari prototipe cepat, panduan pengembangan MVP kami menjelaskan apa saja yang perlu diperkuat sebelum berkembang.
Bagaimana Estontinc membantu
Estontinc adalah software house di Malang dengan 100+ proyek dan 50+ klien selama lebih dari enam tahun. Lewat jasa pembuatan website dan web app, kami mengaudit dan memperkuat aplikasi web, termasuk yang berawal dari prototipe buatan AI. Tim cloud dan DevOps kami memasang secret manager, secret scanning, dan push protection di pipeline-mu.
Kami bekerja dengan NDA dan menyediakan maintenance dengan monitoring dan backup, sehingga keamanan tetap terjaga setelah rilis. Ceritakan aplikasimu lewat halaman kontak, dan kami balas dalam 24 jam.
Pertanyaan yang sering diajukan
Bagaimana cara mengamankan API key di aplikasi?
Jauhkan kunci dari source code dengan environment variable atau secret manager, pakai kunci terpisah per environment, dan beri tiap kunci akses seperlunya. Aktifkan secret scanning untuk mendeteksi kebocoran dan push protection untuk memblokir secret sebelum di-push, lalu siapkan rencana rotasi kunci.
Apa yang harus dilakukan kalau API key bocor?
Segera rotasi kredensial yang terdampak, seperti saran GitHub, supaya kunci yang bocor tidak bisa dipakai lagi. Lalu cek log penyedia layanan untuk aktivitas mencurigakan, simpan kunci baru di secret manager, dan aktifkan push protection. Menulis ulang riwayat Git sering tidak perlu kalau kunci sudah dicabut.
Apa yang dideteksi secret scanning GitHub?
Secret scanning memindai seluruh riwayat Git di semua branch untuk mencari kredensial yang tertanam di kode, seperti API key, password, dan token. Pada 5 Oktober 2026, GitHub menambahkan deteksi untuk kunci Lovable, Supabase, dan Pydantic. Secret partner di repository publik dilaporkan ke penerbitnya supaya bisa dicabut.
Apa itu push protection di GitHub?
Push protection adalah fitur secret scanning yang memblokir push berisi secret sebelum masuk ke repository, lengkap dengan penjelasannya. Fitur ini nonaktif secara default dan bisa diaktifkan oleh admin repository atau pemilik organisasi. Melewati blokir wajib menyertakan alasan dan akan membuat alert.
Sumber
Fakta dan angka di artikel ini berasal dari sumber resmi berikut.
- App security
- Web development
- Custom software
- AI