Estontinc公開日 4 分で読めます
ログから機密データを守り、ログのコストも下げる方法
ログは分析ツールやストレージ、外部システムへコピーされ、不要なデータを含むことがよくあります。残す情報、マスクする情報、発生源でログを整える方法をまとめました。
ログに含まれる機密データは、最も気づかれにくい情報漏えいの経路のひとつです。ログは分析基盤、セキュリティツール、ストレージにコピーされ、そこでは不要なIPアドレス、メールアドレス、トークンを含んでいることがよくあります。2026年10月12日、CloudflareはLogpushのTransformersの仕組みを解説しました。ログを送信する前に、フィルタ、マスク、整形ができる機能です。
この記事では、ログを整える必要がある理由、Cloudflareが公開した機能、そしてどのアプリでも使える「残す情報とマスクする情報」の決め方を紹介します。
送信前にログを整えるべき理由
Cloudflareは課題を明確に説明しています。ログが送信先に届く前に、ヘルスチェックの除外、機密フィールドの削除、ダッシュボード向けの整形が必要になることがあります。これまでは別の処理サービスを構築し、スケールし、保守する必要がありました。さらに、届いてすぐ捨てるレコードの送信、取り込み、保存にも費用を払っていました。
- プライバシー: 個人データのコピーが増えるほど、漏えいの可能性も増えます。
- コスト: ヘルスチェックのような不要なデータの保存費用は毎月積み重なります。
- 見通し: 整った一貫性のあるレコードは、障害時に素早く検索できます。
Cloudflareが公開した機能
- データセットごとに1つのSQLクエリで、レコードのフィルタ、機密データのマスク、フィールドの追加・名前変更・削除・入れ子化による整形ができます。
- 送信前に適用されるため、各送信先は必要なデータだけを受け取ります。
- Transformer Studioでデータセットを選び、クエリを書き、サンプルレコードでプレビューできます。更新のたびに新しいバージョンが作られます。
- フェイルクローズ: 変換が実行できない場合は未加工のバッチを送らないため、マスクのルールが迂回されません。
- 高速: Cloudflareのベンチマークでは、5,000行のバッチを約3ミリ秒で処理しました。毎秒約160万行に相当します。
TransformersはFree、Pro、Business、Enterpriseの各プランで利用でき、Logpushはすべてのセルフサービスプランで使えるようになりました。
残す情報とマスクする情報
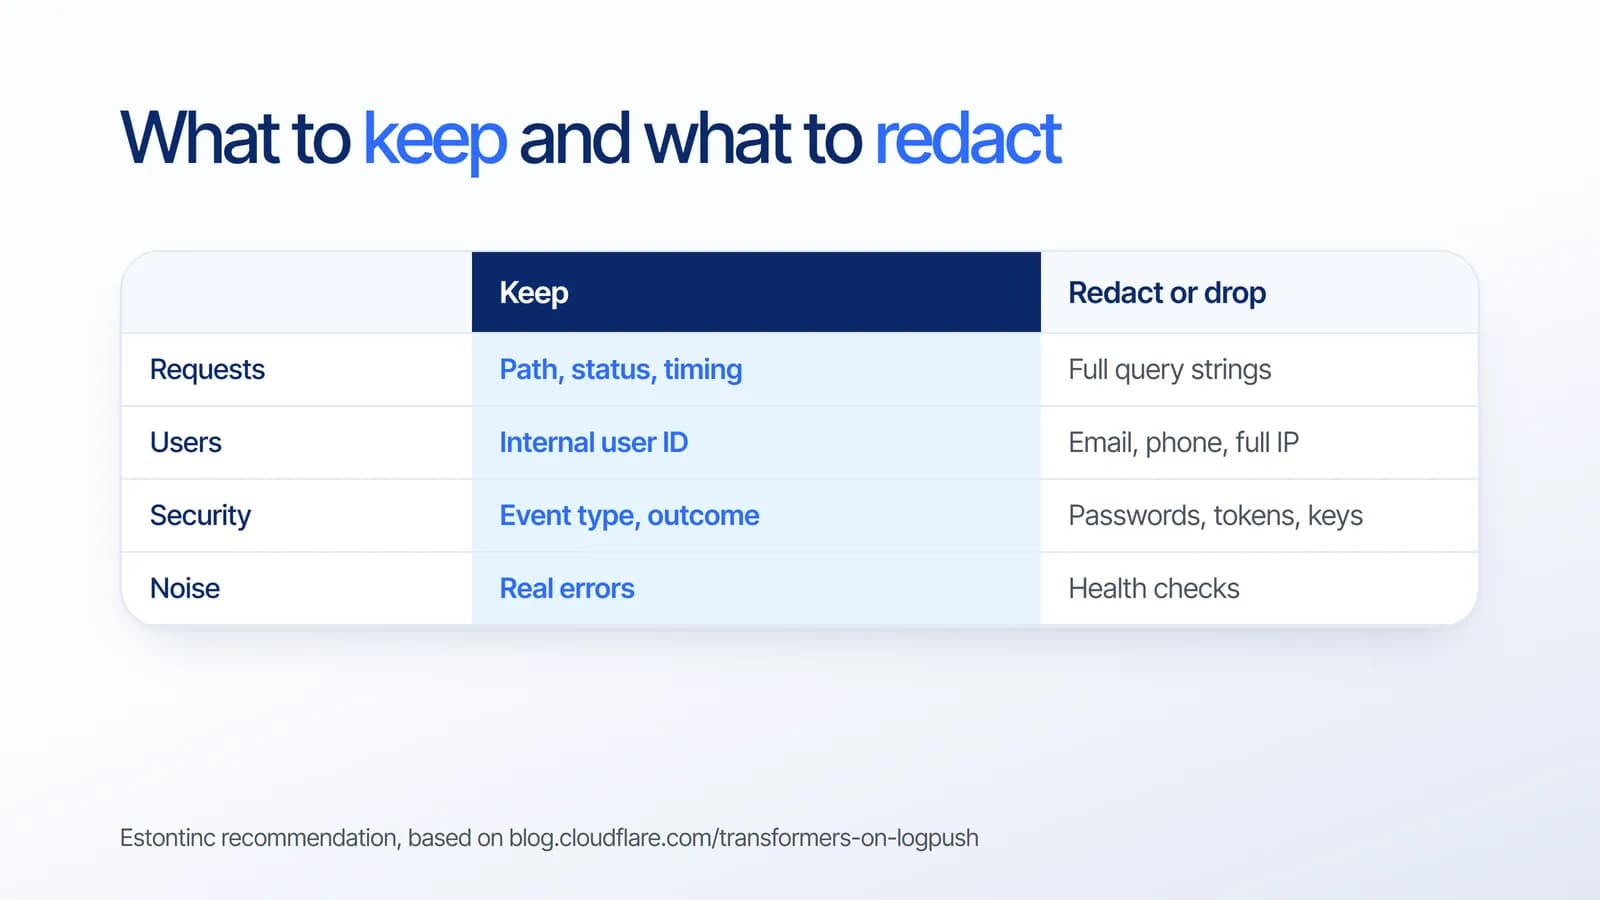
私たちのプロジェクト経験から、役立つルールは「問題の調査に役立つものは記録し、ログが漏れたときに困るものは記録しない」です。
- 残す: リクエストのパス、ステータスコード、処理時間、内部ユーザーID。
- マスクまたは短縮する: メールアドレス、電話番号、完全なIPアドレス。Cloudflare自身の例でも、クライアントIPの一部をマスクしています。
- 絶対に記録しない: パスワード、セッショントークン、APIキー。理由はAPIキーの守り方の記事で解説しています。
- 除外する: 誰も読まないヘルスチェックや内部トラフィック。
ログを整える手順
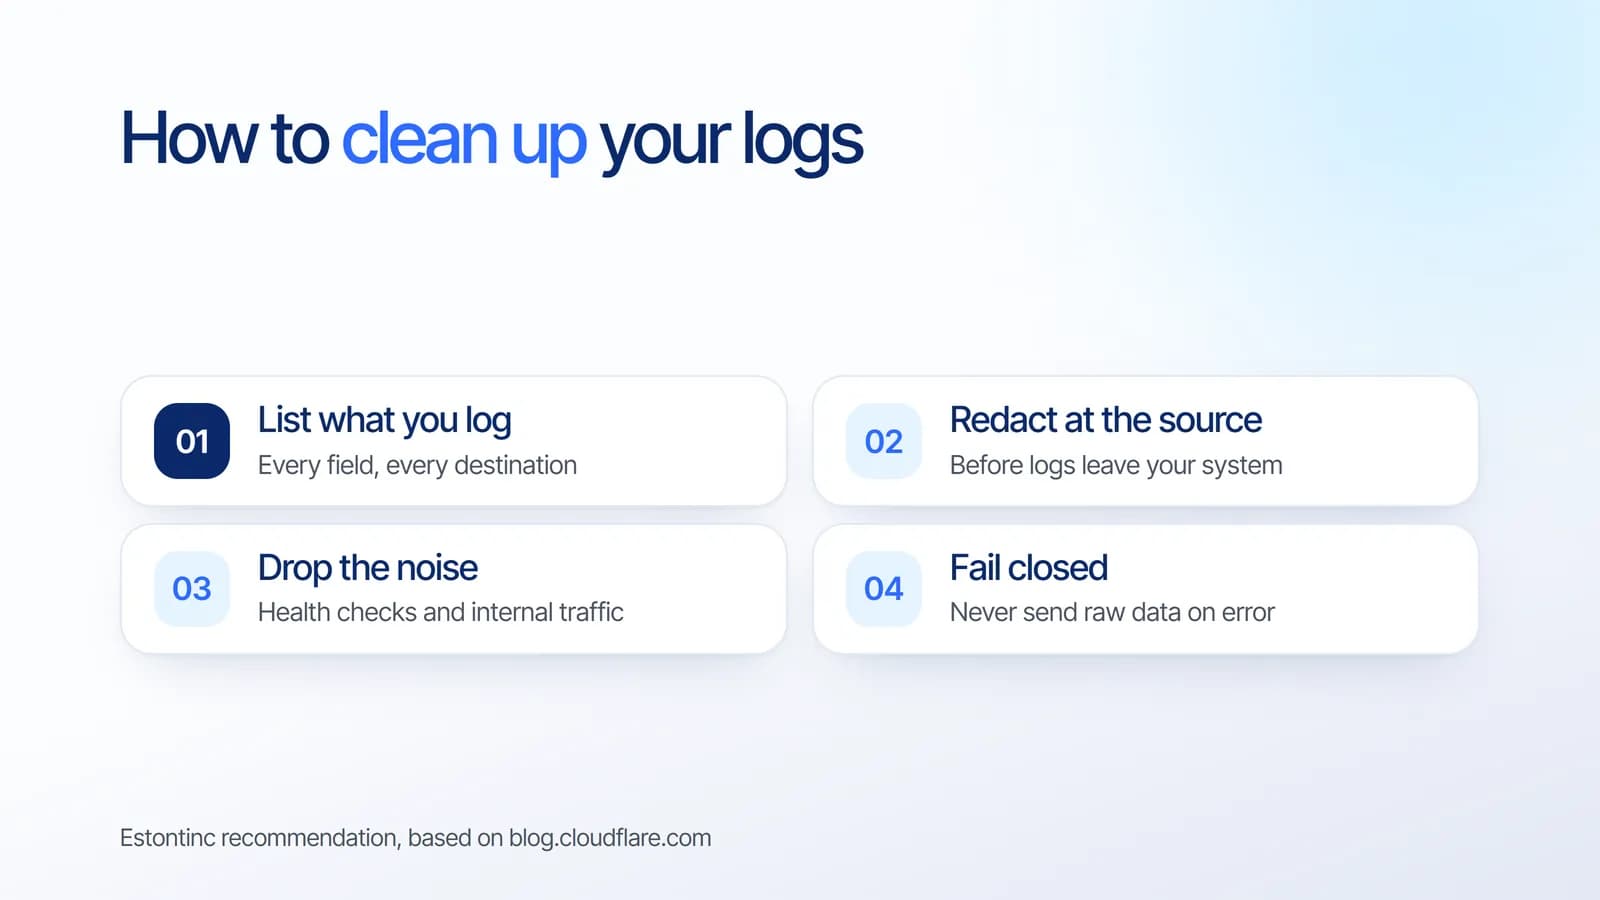
- 記録している内容を洗い出す。 外部ツールを含め、ログの送信先もすべて確認します。
- 発生源でマスクする。 送信先ごとに後から消すのではなく、システムから出る前に処理します。
- 不要なデータを除外する。 ヘルスチェックや内部トラフィックなど。
- フェイルクローズにする。 マスクに失敗したら、未加工データを送るよりバッチを遅らせる方が安全です。
整ったログはパフォーマンス改善にも役立ちます。アプリが遅い原因の探し方の記事では、良いオブザーバビリティが推測を答えに変える方法を紹介しています。
ビジネスへの影響
ログは問題解決に欠かせませんが、顧客データの第二のデータベースになってはいけません。発生源でログを整えることで、顧客の信頼を守り、ストレージ費用を下げ、障害調査も速くなります。小さな変更で、長く効果が続きます。
Estontincのサポート
Estontincはマラン(インドネシア)のソフトウェア開発会社で、6年以上にわたり100件以上のプロジェクトと50社以上のクライアントを支援してきました。クラウド・DevOpsチームがアプリの記録内容を監査し、必要な情報だけを残すログと監視の仕組みを構築します。カスタムソフトウェアチームは、アプリ自体にマスク処理を組み込みます。
お問い合わせページから、ログと監視の構成をお聞かせください。24時間以内にご返信します。
よくある質問
ログに含めてはいけない機密データは何ですか?
パスワード、セッショントークン、APIキーは絶対に記録しないでください。メールアドレス、電話番号、完全なIPアドレスなどの個人データはマスクまたは短縮します。リクエストのパス、ステータスコード、処理時間、内部ユーザーIDなど、問題の調査に役立つものだけを残しましょう。
CloudflareのLogpush向けTransformersとは何ですか?
Logpushのジョブに付けるSQLクエリです。ログを送信する前に、レコードのフィルタ、機密フィールドのマスク、出力の整形を行います。Transformer Studioで作成とプレビューができ、Free、Pro、Business、Enterpriseの各プランで利用できます。
なぜ送信先ではなく発生源でマスクするのですか?
発生源でマスクすれば機密データがシステムの外に出ないため、すべての送信先が整ったデータを受け取れます。送信先ごとに後から消す方法は一貫性を保ちにくく、送信中のコピーも残ります。早めに絞り込むことで、送信と保存の費用も減らせます。
ログを絞り込むとコストは下がりますか?
はい。Cloudflareによると、ヘルスチェックのように届いてすぐ捨てるレコードにも、送信、取り込み、保存の費用がかかっています。送信前にそれらを除外すれば、チームが実際に使うログを残しつつ、送信先のデータ量とコストを減らせます。
出典
この記事の事実と数値は、以下の公式情報に基づいています。
- Cloud & DevOps
- Security
- Cloudflare
- Logging