EstontincTerbit 2 menit baca
Lisensi open source di software-mu: apa yang perlu dicek bisnis
Kebanyakan software bisnis bergantung pada ratusan library open source. Kenapa lisensinya penting, cara GitHub kini mengeceknya di setiap pull request, dan apa yang perlu ditanyakan ke developer-mu.
Lisensi open source apa saja yang ada di software-mu? Hampir semua aplikasi modern dibangun dari library open source, dan setiap library punya lisensi yang mengatur cara pemakaiannya. Kebanyakan pemilik bisnis tidak pernah melihat daftarnya. Pada 16 Oktober 2026, GitHub merilis open source license compliance untuk umum, sehingga pengecekan lisensi kini bisa berjalan otomatis di setiap pull request.
Artikel ini menjelaskan kenapa lisensi dependensi penting, cara kerja fitur baru GitHub, dan apa yang perlu ditanyakan ke tim yang membangun software-mu.
Kenapa lisensi dependensi penting
Dependensi adalah library yang dipakai aplikasimu supaya kode tidak perlu ditulis dari nol. Library itu juga membawa dependensinya sendiri, jadi daftar sebenarnya sering jauh lebih panjang dari yang dipilih langsung oleh developer. Lisensi setiap library menentukan apa yang boleh dilakukan dengannya, dan perusahaan biasanya menetapkan lisensi mana yang mereka terima.
Masalahnya ada di waktu. Kalau lisensi yang tidak diterima baru ketahuan saat audit, pendanaan, atau akuisisi, mengganti library-nya bisa lama dan mahal. Kalau ketahuan saat library pertama kali ditambahkan, biayanya hampir nol.
Apa yang diluncurkan GitHub
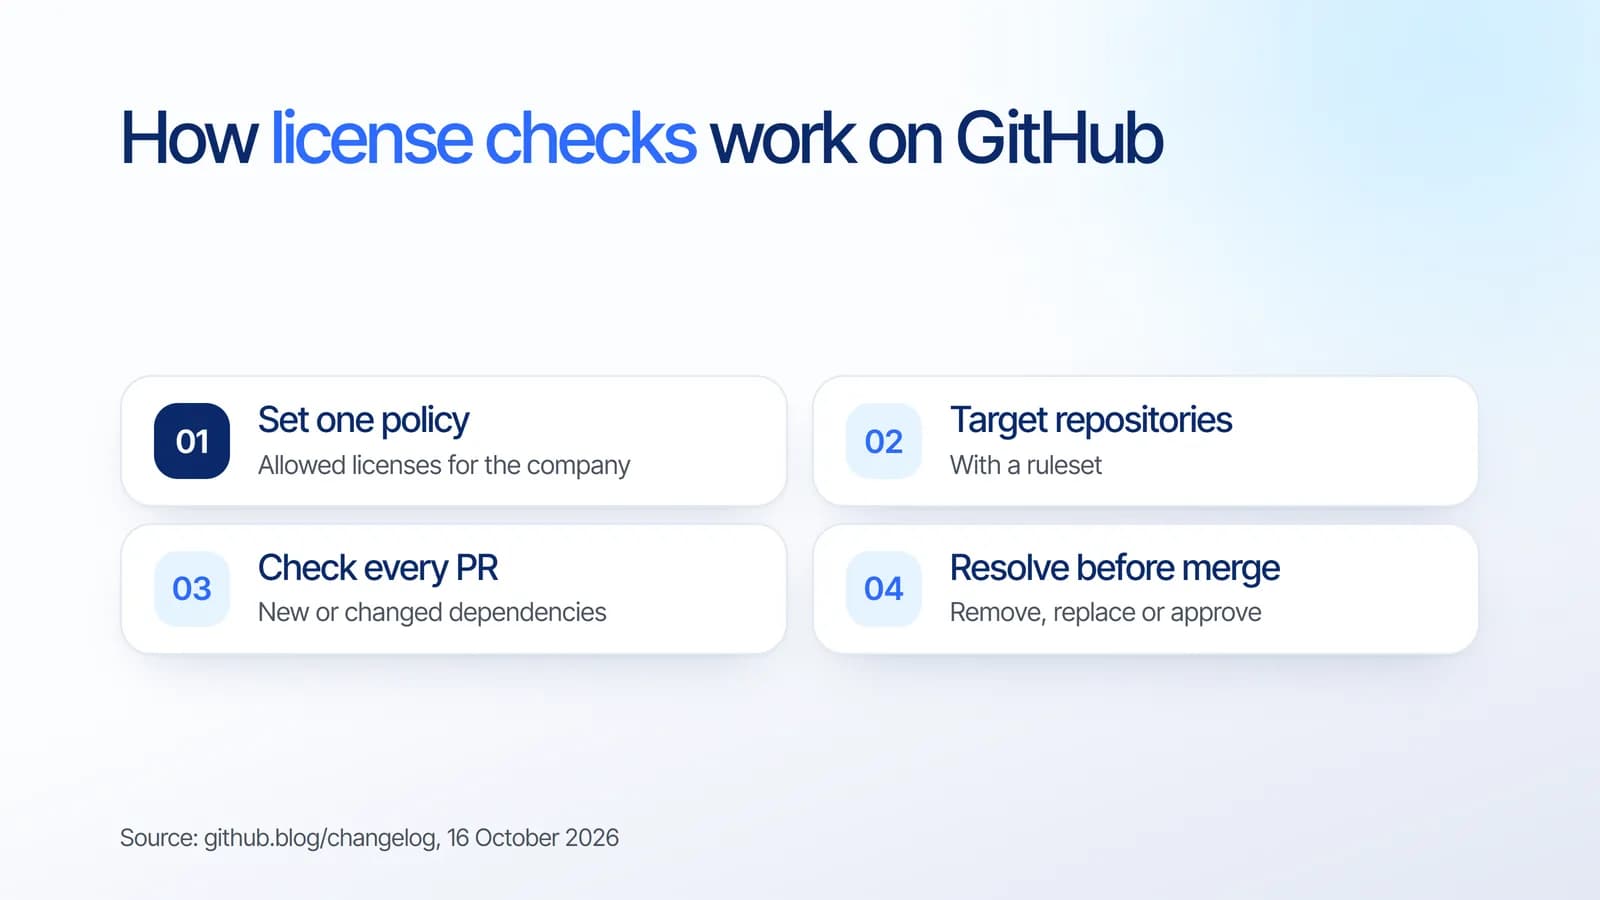
- Satu kebijakan lisensi untuk seluruh perusahaan, diaktifkan lewat kondisi ruleset yang mewajibkan hasil license compliance sebelum merge.
- Pengecekan otomatis setiap kali pull request menambah atau mengubah dependensi, dengan catatan untuk setiap dependensi yang melanggar.
- Peran khusus, Enterprise Open-Source License Manager, untuk orang yang meninjau dan menyetujui permintaan pengecualian.
- Data lisensi di dependency graph dan ekspor SBOM, kini juga untuk pelanggan GitHub Enterprise Cloud dengan data residency.
- Audit log dan API, termasuk endpoint yang bisa dipakai agen AI supaya tidak menyarankan package yang melanggar kebijakan.
Fitur ini tersedia untuk pelanggan GitHub Enterprise Cloud, termasuk yang memakai data residency, untuk repository yang mengaktifkan GitHub Code Security.
Kalau ada dependensi yang melanggar
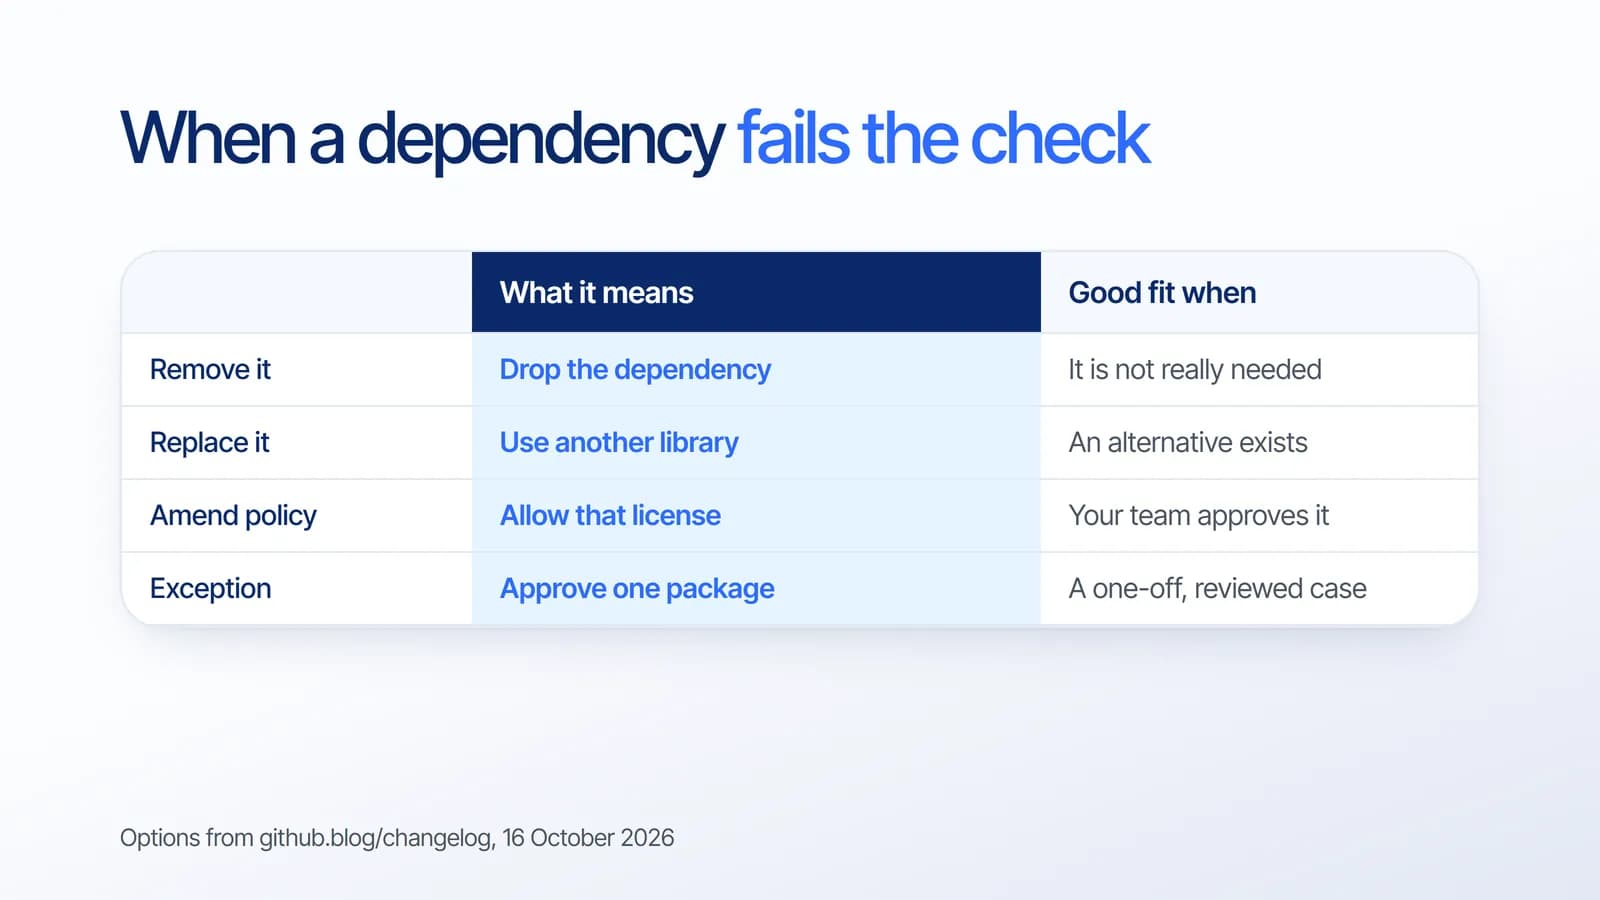
Menurut GitHub, setiap catatan harus dibereskan dengan menghapus atau mengganti dependensinya, mengubah kebijakan lisensi, atau membuat pengecualian untuk package tersebut. Dengan begitu, kepatuhan lisensi menjadi bagian biasa dari code review, bukan proyek terpisah di kemudian hari.
Pengecekan lisensi cocok berjalan bersama pengaman pipeline lainnya. Artikel kami tentang mengamankan pipeline CI/CD membahas cara mengunci dependensi workflow ke kode yang sudah dicek.
Apa yang perlu ditanyakan ke partner software-mu
- Bisakah kami mendapat daftar dependensi beserta lisensinya saat serah terima, misalnya dalam bentuk ekspor SBOM?
- Lisensi apa saja yang kalian terima, dan siapa yang memutuskan kalau ada lisensi yang tidak biasa?
- Apakah lisensi dicek otomatis saat library baru ditambahkan?
- Siapa yang merawat dependensi setelah aplikasi rilis?
Jawaban yang jelas untuk pertanyaan ini adalah bagian dari proyek yang sehat, bersama ruang lingkup dan jadwal yang dibahas di panduan pengembangan MVP kami.
Artinya untuk bisnismu
Saat memesan software, kamu juga mewarisi semua bahan penyusunnya. Mengetahui isi aplikasimu, dan mengecek lisensi setiap kali library ditambahkan, melindungi bisnismu dari kejutan mahal saat audit, pendanaan, atau akuisisi.
Bagaimana Estontinc membantu
Estontinc adalah software house di Malang dengan 100+ proyek dan 50+ klien selama lebih dari enam tahun. Lewat layanan custom software, kami menyerahkan daftar dependensi bersama proyek dan merawat library setelah rilis. Tim cloud dan DevOps kami menambahkan pengecekan dependensi dan lisensi otomatis ke pipeline-mu.
Ingin tahu apa saja isi aplikasimu? Ceritakan lewat halaman kontak, dan kami balas dalam 24 jam.
Pertanyaan yang sering diajukan
Kenapa lisensi open source penting untuk bisnis?
Setiap library open source di software-mu punya lisensi yang mengatur cara pemakaiannya, dan perusahaan biasanya menetapkan lisensi mana yang diterima. Kalau lisensi yang tidak diterima baru ketahuan terlambat, misalnya saat audit atau akuisisi, mengganti library-nya bisa memakan waktu lama dan biaya besar.
Apa itu open source license compliance di GitHub?
Fitur GitHub Enterprise Cloud yang tersedia untuk umum sejak 16 Oktober 2026 untuk menerapkan satu kebijakan lisensi di seluruh perusahaan. Pull request yang menambah atau mengubah dependensi dicek otomatis, dan dependensi yang melanggar wajib dibereskan sebelum pull request bisa di-merge ke kode utama.
Apa yang bisa dilakukan kalau dependensi gagal cek lisensi?
GitHub menyebut empat pilihan: hapus dependensinya, ganti dengan library lain, ubah kebijakan lisensi kalau tim menyetujui lisensi itu, atau buat pengecualian package yang ditinjau dan disetujui oleh pengelola lisensi perusahaan. Setiap keputusan tercatat sehingga mudah ditelusuri kembali di kemudian hari.
Apa itu SBOM?
SBOM atau software bill of materials adalah daftar komponen di dalam aplikasi, seperti library dan versinya. GitHub kini memasukkan data lisensi ke ekspor SBOM, sehingga lebih mudah menyerahkan daftar dependensi dan lisensi yang akurat saat serah terima proyek kepada klien.
Sumber
Fakta dan angka di artikel ini berasal dari sumber resmi berikut.
- Custom software
- Open source
- GitHub
- Software supply chain